Der Cyber Resilience Act, gesteuert aus Jira.
Die Schwachstellen und Vorfälle, die Ihre Scanner und Teams bereits in Jira erfassen, werden zu den Nachweisen, die der CRA verlangt: die drei Fristen nach Artikel 14, die ENISA-Felder, die Behebung, die informierten Nutzer, ein CSAF-Sicherheitshinweis und eine datierte Nachweisdatei.
- Verordnung (EU) 2024/2847
- Artikel 14
- Anhang I Teil II
Entwickelt, um Hersteller dabei zu unterstützen, diese Anforderungen zu erfüllen. Die App reicht nichts in Ihrem Namen ein.
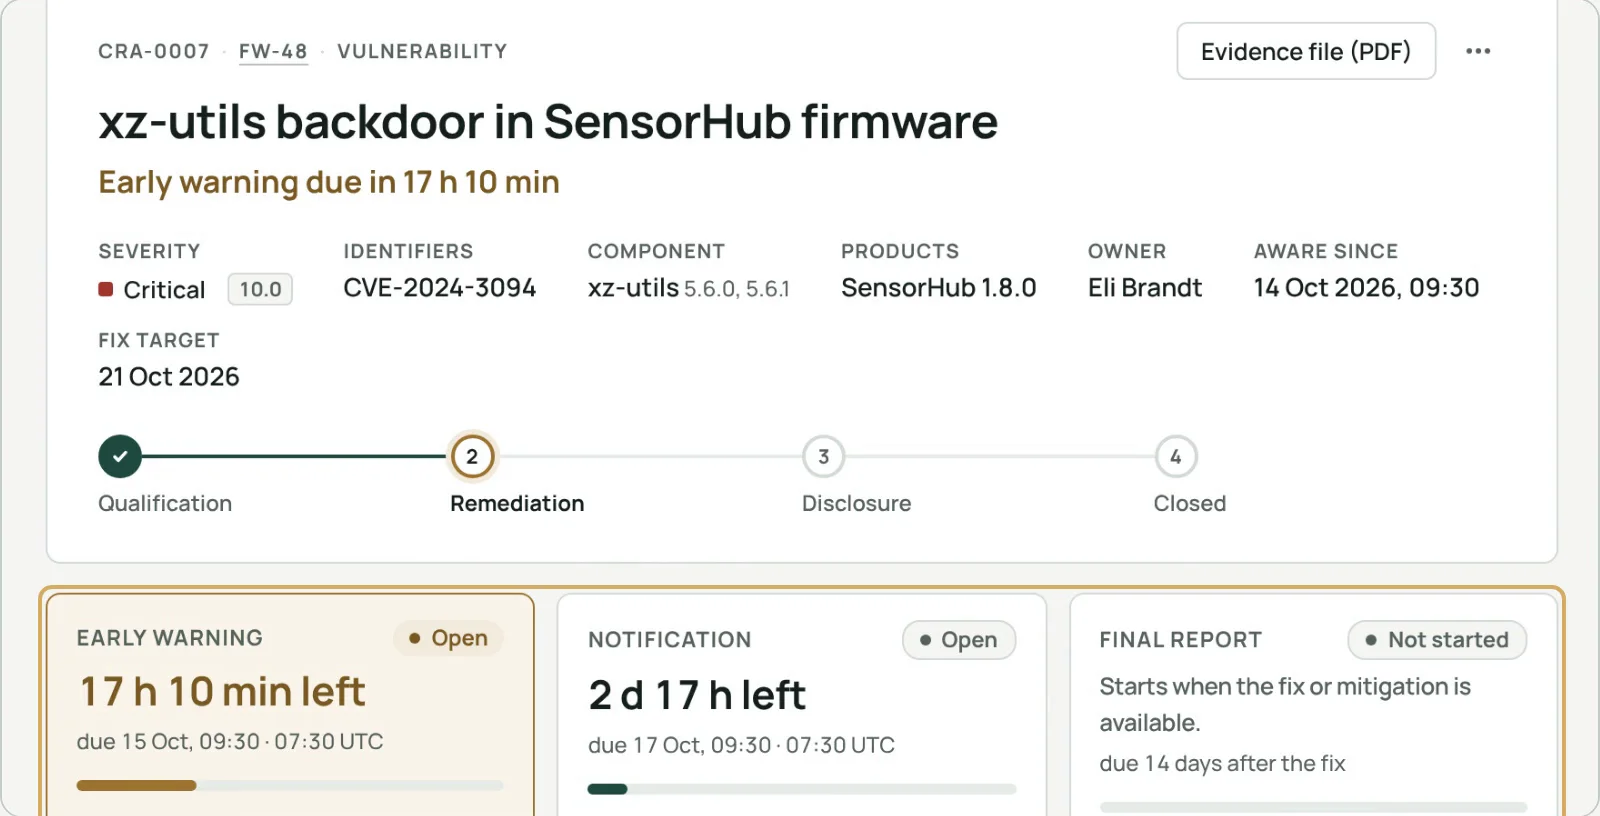
Drei Fristen, ab dem Moment der Kenntnis.
Eine signierte, datierte Einstufung hält fest, ob die Schwachstelle aktiv ausgenutzt wird oder der Vorfall schwerwiegend ist, und wann Sie davon Kenntnis erlangt haben. Ab dann zählt die App jede Meldefrist herunter.
- Frühwarnung: 24 Stunden
- Meldung: 72 Stunden
- Abschlussbericht: 14 Tage nach der Behebung oder, bei einem Vorfall, einen Monat nach der Meldung
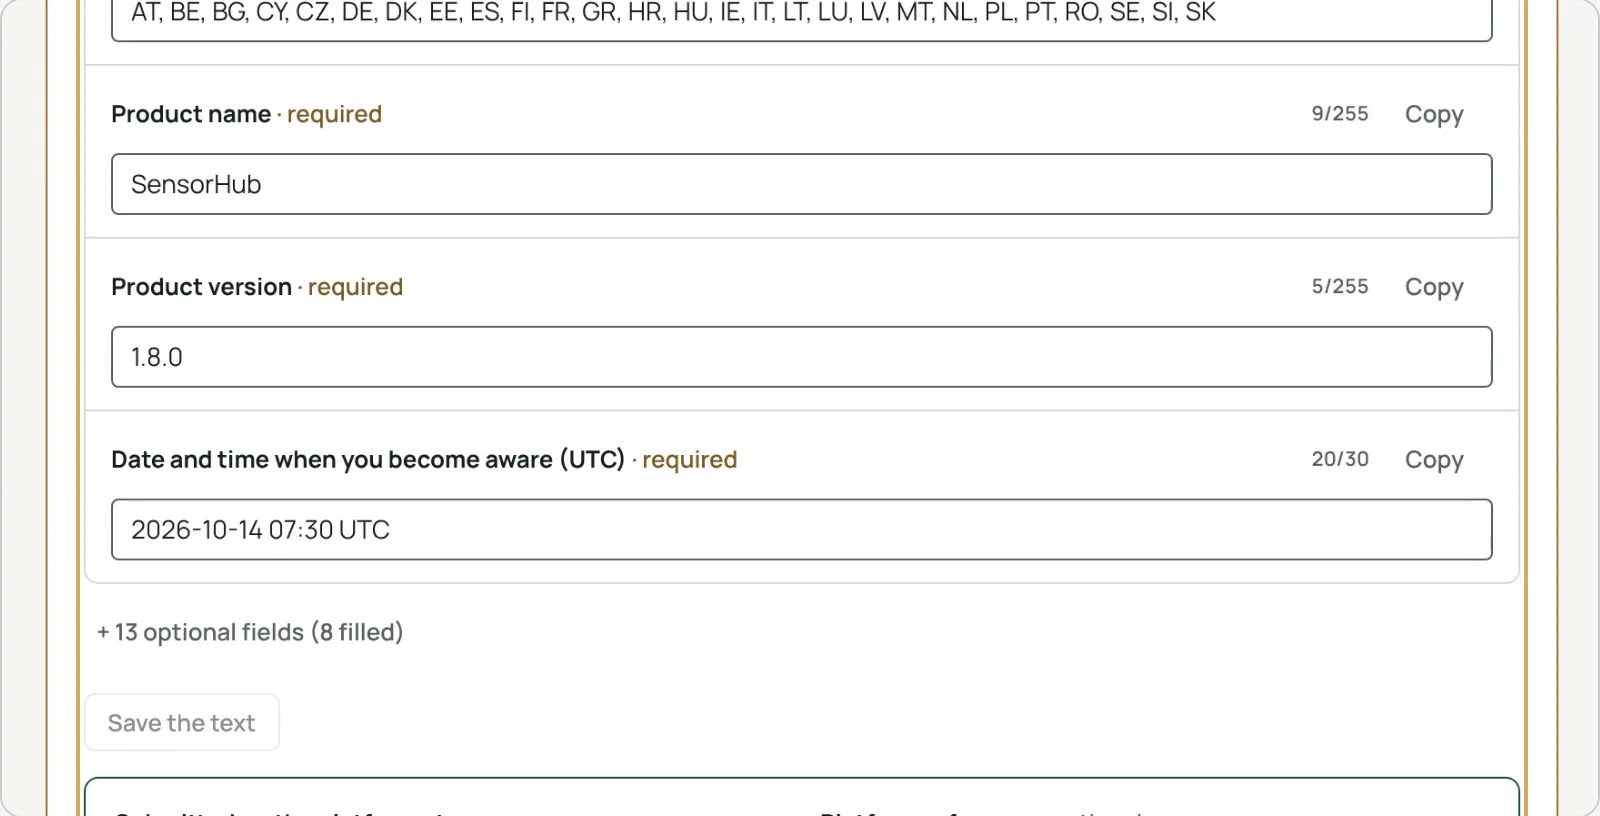
ENISA-Felder, bereit zum Einfügen.
Die Single Reporting Platform der ENISA hat keine API. Für jede Meldung bereitet die App alle Felder mit der Bezeichnung und Längenbegrenzung der Plattform vor, kennzeichnet Pflichtfelder und lässt Sie die Felder einzeln oder alle auf einmal kopieren. Clearlane CRA reicht niemals etwas in Ihrem Namen ein.
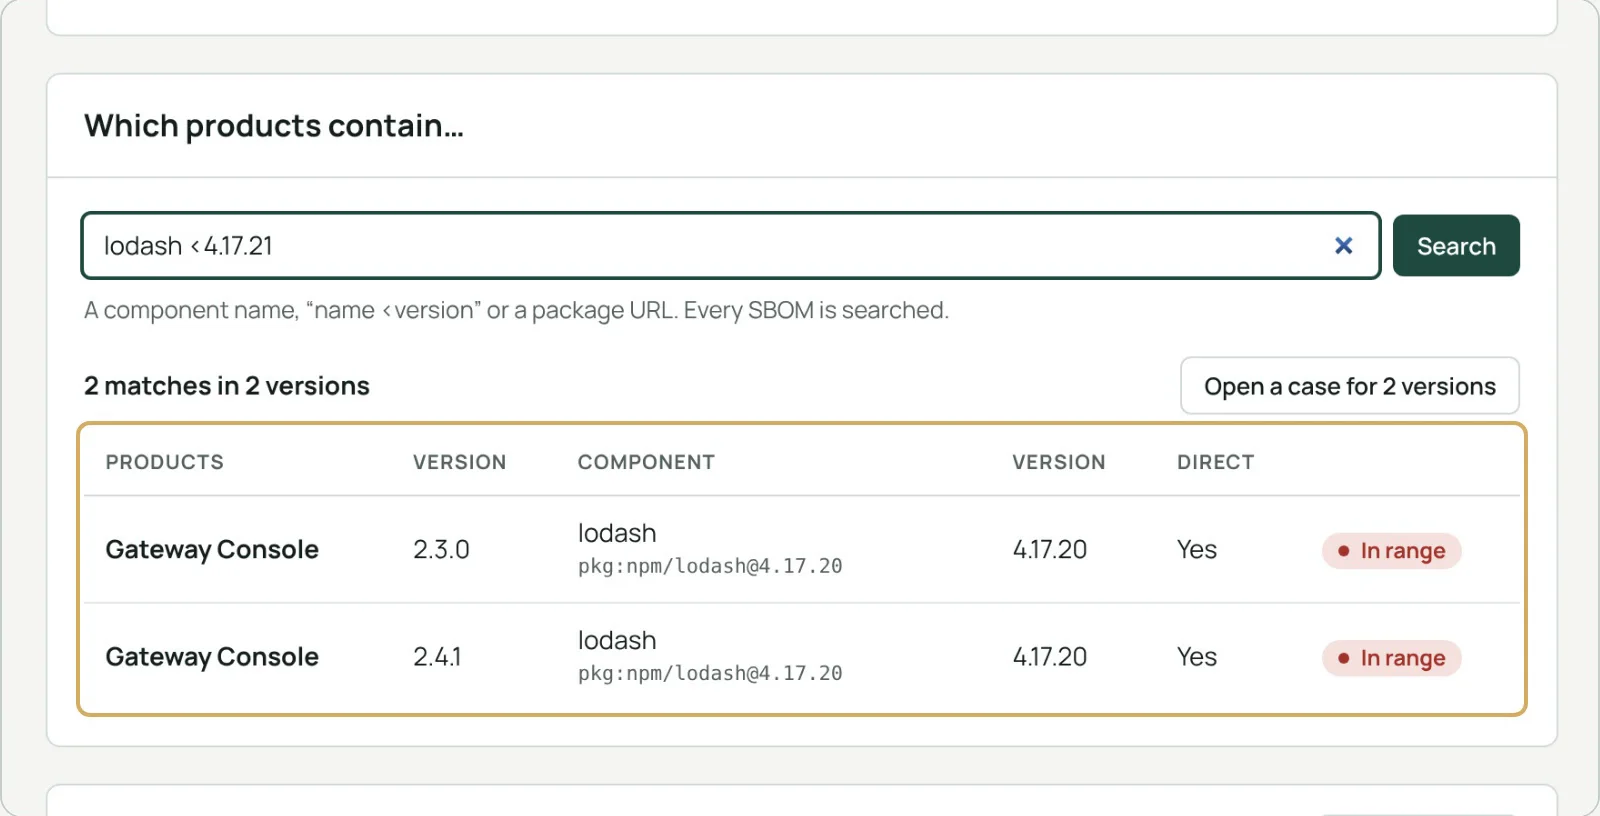
Welche Produkte enthalten diese Komponente?
Importieren Sie für jede Version eine CycloneDX- oder SPDX-JSON-Datei. Suchen Sie nach „lodash <4.17.21“, „xz-utils 5.6.0“ oder einer Paket-URL: Alle SBOMs werden durchsucht, der Versionsbereich wird geprüft, und ein Klick eröffnet einen Fall für alle gefundenen Versionen.
Behebung, informierte Nutzer, Sicherheitshinweis.
Erfassen Sie das Sicherheitsupdate oder die Abhilfemaßnahme, informieren Sie die Nutzer (Artikel 14 Absatz 8) mit einer aus dem Fall vorausgefüllten Mitteilung und veröffentlichen Sie einen Sicherheitshinweis mit einer aus dem Datensatz erzeugten CSAF-2.0-Datei, die das Schema und die Pflichttests des Standards besteht.
Produkte, Versionen und Supportzeiträume.
Ihre Produkte
Art, CRA-Klasse (Standard, wichtig I oder II, kritisch), das daraus folgende Bewertungsverfahren und die Mitgliedstaaten, in denen jedes Produkt verkauft wird.
Supportzeiträume
Standardmäßig fünf Jahre, mit dokumentierter Begründung, wenn der Zeitraum kürzer ist (Artikel 13 Absatz 8).
Frühwarnungen
Support, der innerhalb von sechs Monaten endet, und Versionen auf dem Markt ohne SBOM.
Eine Nachweisdatei, die Sie zehn Jahre aufbewahren können.
Das Sicherheitsteam stuft jeden Fall mit einer elektronischen Signatur ein und schließt ihn ebenso ab. Die PDF-Nachweisdatei enthält die Fakten, die Entscheidungen, die Meldungen, die Behebung, die Mitteilung, den Sicherheitshinweis und die Signaturen; Jira bewahrt sie am Vorgang auf, auch ohne die App.
Elektronische Signatur
Name, Datum, Bedeutung, Signaturpasswort und SHA-256-Fingerabdruck.
Zehn Jahre
Bewahren Sie sie zusammen mit Ihrer technischen Dokumentation auf (Artikel 13 Absatz 13).
Ein Register für die Site
Meldepflichtig, überfällig, in 24 Stunden fällig, einzustufen.
In Jira durchsuchbar
craNextDue, craOverdue, craProduct und weitere, in JQL.

Clearlane CRA hilft Herstellern, die Anforderungen des Cyber Resilience Act (Verordnung (EU) 2024/2847, Artikel 14 und Anhang I Teil II) an Meldungen und den Umgang mit Schwachstellen zu erfüllen. Die App reicht nichts in Ihrem Namen ein, und Ihre eigene Bewertung bleibt erforderlich.
Vom Vorgang des Scanners bis zum Abschlussbericht.
- CRA-Panel öffnenin einem Vorgang aus Snyk, Dependabot, GitHub, Mend, Trivy, Grype oder Sonatype. Paket, CVSS und behobene Version werden automatisch ausgelesen.
- Einstufen und signierenDie Fristen laufen ab dem Zeitpunkt, zu dem Sie Kenntnis erlangt haben.
- Melden, beheben, informieren, abschließenJede verantwortliche Person erhält von Jira höchstens eine Erinnerungs-E-Mail pro Tag.
Berechtigungen und Daten
Die App läuft auf Atlassian Forge (Runs on Atlassian). Sie sehen einen Fall nur, wenn Sie seinen Vorgang sehen dürfen. Vorgänge für neue Fälle werden mit den Berechtigungen der anfragenden Person erstellt und die CSAF- und PDF-Dateien ebenso angehängt.
Fälle, Meldungen, der Prüfpfad, Produkte, Versionen, SBOM-Komponentenlisten, Einstellungen, Atlassian-Konto-IDs und die beim Signieren angezeigten Namen werden im Atlassian-Speicher Ihrer Site abgelegt, Signaturpasswörter nur als gesalzener Hash. Erinnerungen sind eine tägliche E-Mail, die Jira an die verantwortliche Person jedes Falls sendet. Es wird nichts an die ENISA, an unsere Server oder an Dritte gesendet.
Fragen und Antworten.
- Wo finde ich die App?
- Im Apps-Menü von Jira für das Register und die Produkte und im CRA-Panel jedes Vorgangs.
- Wer stuft einen Fall ein und schließt ihn ab?
- Das Sicherheitsteam: die Personen und Gruppen, die von der Jira-Administration in den Einstellungen benannt werden, meist das PSIRT. Jira-Administratoren gehören immer dazu.
- Funktioniert die App für Software und für Geräte?
- Ja. Ein Produkt kann Software, ein Gerät oder beides sein, und jede Version hat ihre eigene SBOM und ihren eigenen Supportzeitraum.
- Funktioniert die App auf Französisch?
- Ja. Die App folgt der Jira-Sprache jeder Person, auf Englisch oder Französisch. Die ENISA-Felder bleiben, wie die Plattform, auf Englisch.
Kostenlos bis 10 Nutzer.
Größere Teams zahlen pro Nutzer, abgerechnet von Atlassian über den Marketplace. Keine Einrichtung, nichts außerhalb Ihrer Atlassian-Site zu installieren.