Le Cyber Resilience Act, piloté depuis Jira.
Les vulnérabilités et incidents que vos scanners et vos équipes enregistrent déjà dans Jira deviennent les dossiers attendus par le CRA : les trois échéances de l’article 14, les champs de l’ENISA, le correctif, l’information des utilisateurs, un avis CSAF et un dossier de preuve daté.
- Règlement (UE) 2024/2847
- Article 14
- Annexe I partie II
Conçu pour aider les fabricants à répondre à ces exigences. Rien n’est envoyé à votre place.
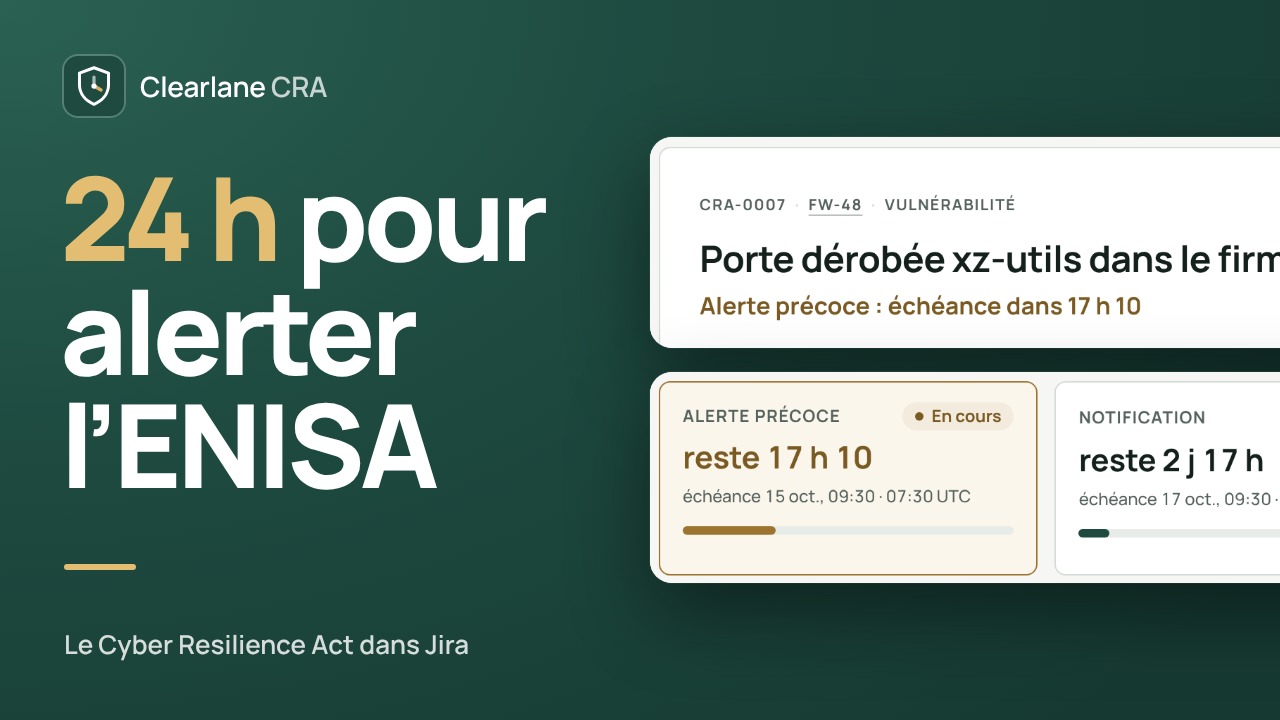
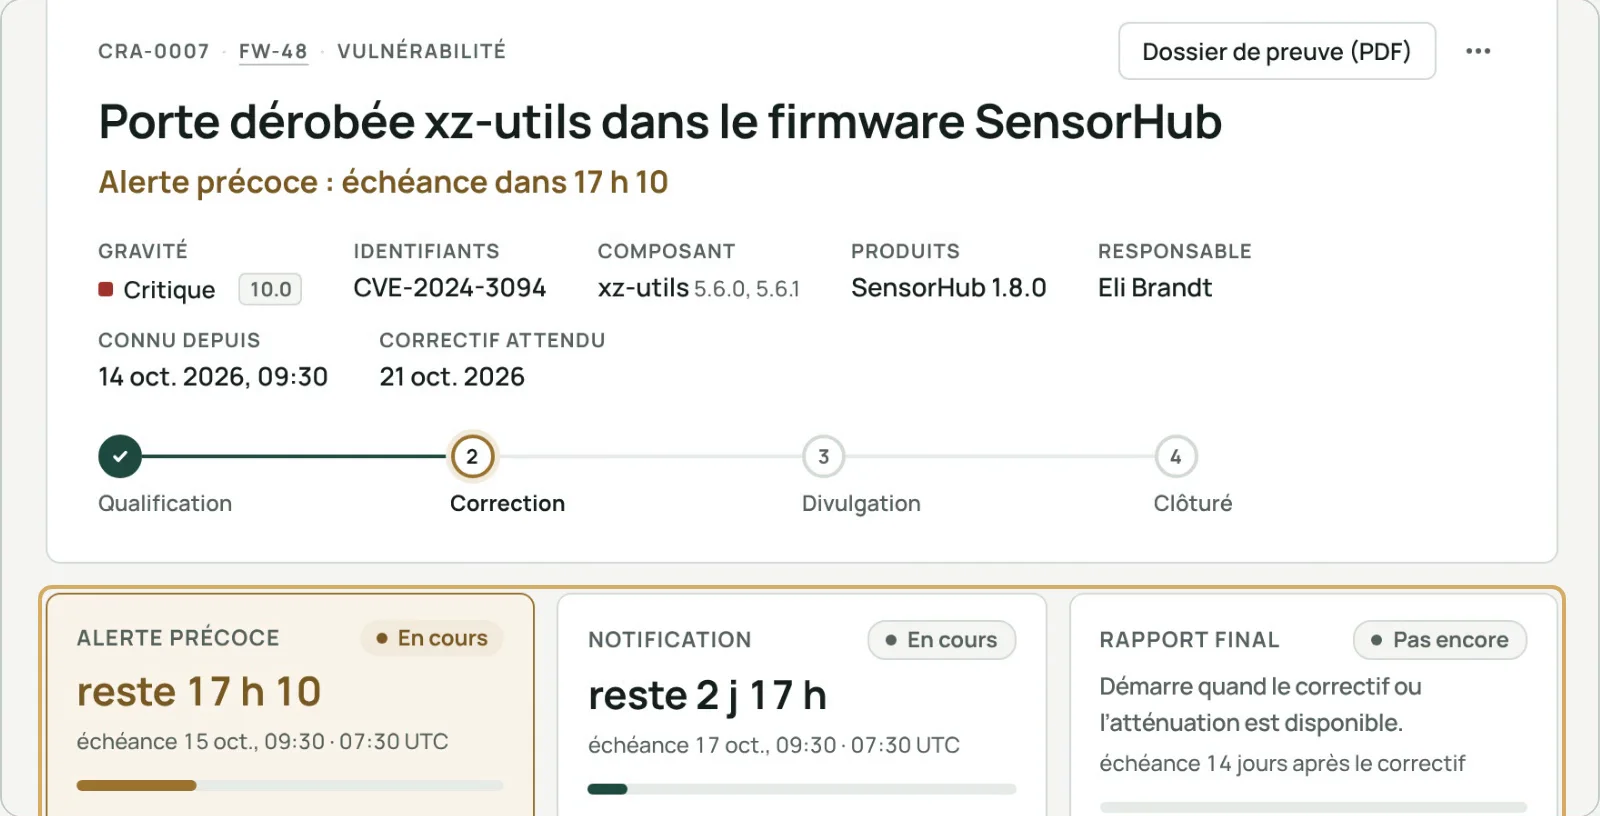
Trois horloges, dès que vous savez.
Une qualification signée et datée indique si la vulnérabilité est activement exploitée, ou l’incident grave, et quand vous en avez eu connaissance. À partir de là, l’appli décompte chaque signalement.
- Alerte précoce : 24 heures
- Notification : 72 heures
- Rapport final : 14 jours après le correctif, ou un mois après la notification pour un incident
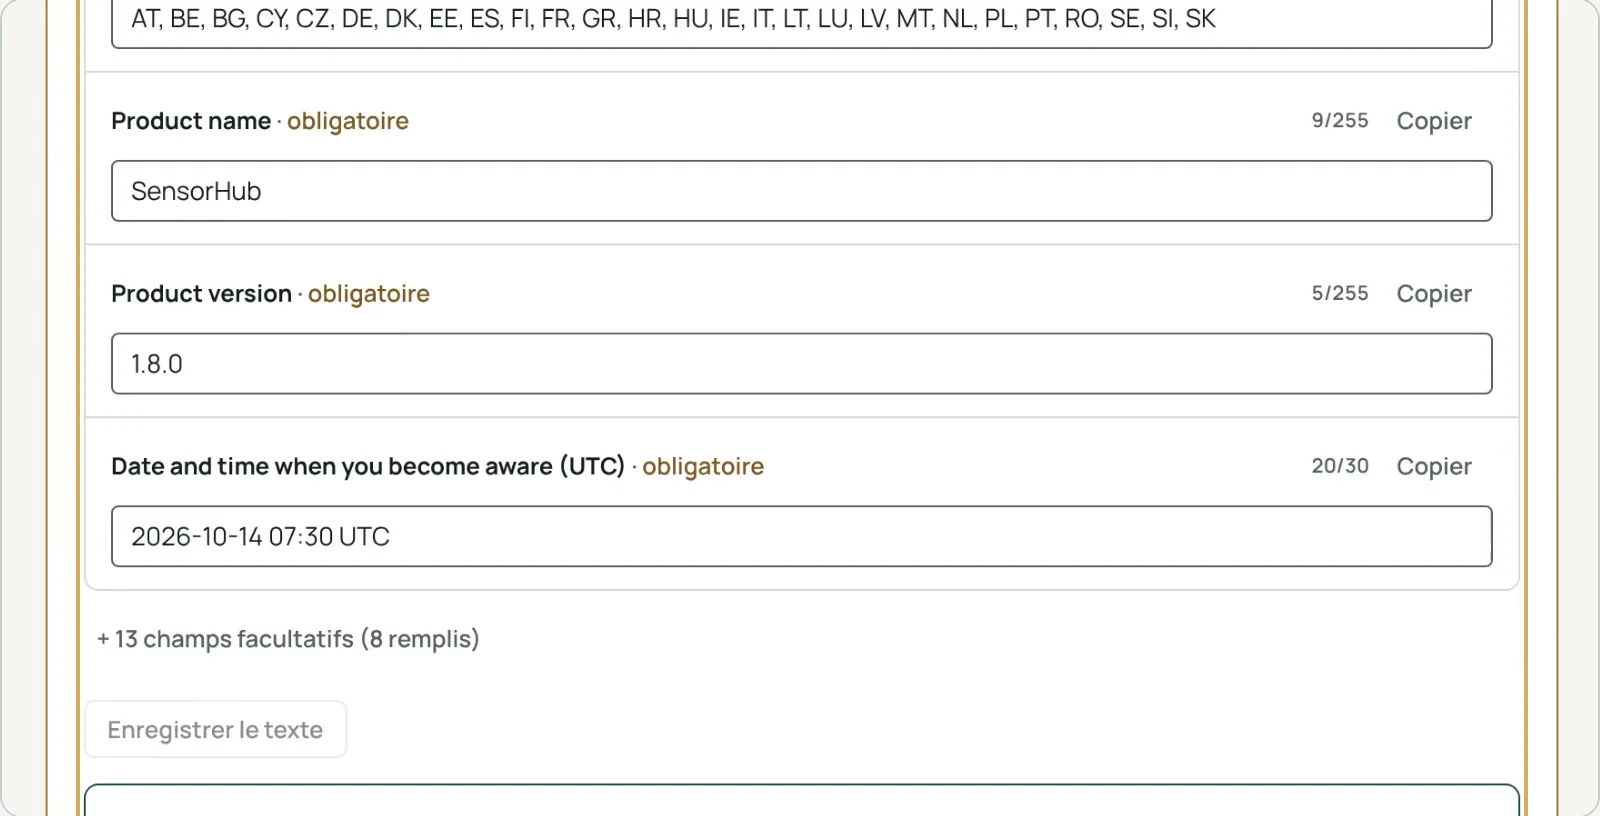
Les champs de l’ENISA, prêts à coller.
La plateforme unique de signalement de l’ENISA n’a pas d’API. Pour chaque signalement, l’appli prépare chaque champ avec le libellé et la longueur maximale de la plateforme, indique ce qui est obligatoire et permet de les copier un par un ou tous ensemble. Clearlane CRA n’envoie jamais rien à votre place.
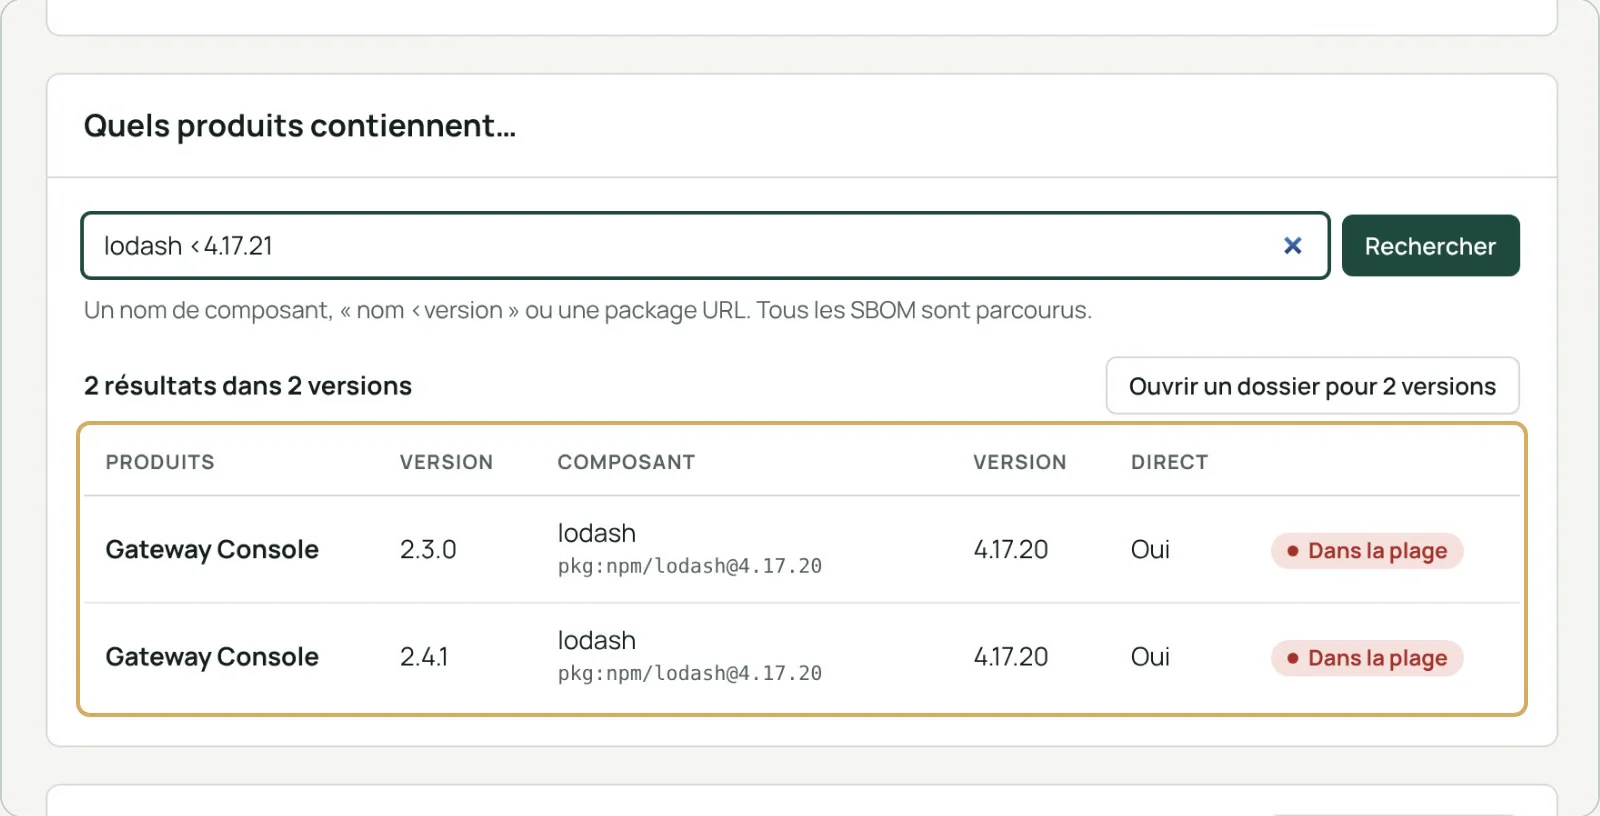
Quels produits contiennent ce composant ?
Importez un fichier JSON CycloneDX ou SPDX pour chaque version. Cherchez « lodash <4.17.21 », « xz-utils 5.6.0 » ou une URL de paquet : tous les SBOM sont parcourus, la plage de versions est vérifiée, et un clic ouvre un dossier pour toutes les versions trouvées.
Correctif, utilisateurs informés, avis.
Enregistrez la mise à jour de sécurité ou l’atténuation, informez les utilisateurs (article 14(8)) avec un avis prérempli à partir du dossier, et publiez un avis de sécurité avec un fichier CSAF 2.0 construit à partir du dossier, qui passe le schéma et les tests obligatoires de la norme.
Produits, versions et périodes de support.
Vos produits
Nature, classe CRA (par défaut, importante I ou II, critique), voie d’évaluation de la conformité qui en découle, et États membres où chacun est vendu.
Périodes de support
Cinq ans par défaut, avec une justification enregistrée quand elle est plus courte (article 13(8)).
Alertes
Supports qui se terminent dans les six mois, et versions sur le marché sans SBOM.
Un dossier de preuve à garder dix ans.
L’équipe sécurité qualifie et clôture chaque dossier avec une signature électronique. Le dossier de preuve PDF réunit les faits, les décisions, les signalements, le correctif, l’avis aux utilisateurs, l’avis de sécurité et les signatures ; Jira le garde sur le ticket, même sans l’appli.
Signature électronique
Nom, date, signification, mot de passe de signature et empreinte SHA-256.
Dix ans
Conservez-le avec votre documentation technique (article 13(13)).
Un registre pour le site
À signaler, en retard, dus sous 24 heures, à qualifier.
Cherchable dans Jira
craNextDue, craOverdue, craProduct et d’autres, en JQL.

Clearlane CRA aide les fabricants à répondre aux exigences de signalement et de gestion des vulnérabilités du Cyber Resilience Act (règlement (UE) 2024/2847, article 14 et annexe I partie II). Elle n’envoie rien à votre place, et votre propre analyse reste nécessaire.
Du ticket du scanner au rapport final.
- Ouvrez le panneau CRAd’un ticket Snyk, Dependabot, GitHub, Mend, Trivy, Grype ou Sonatype. Paquet, score CVSS et version corrigée sont lus pour vous.
- Qualifiez et signezLes horloges partent du moment où vous en avez eu connaissance.
- Signalez, corrigez, informez, clôturezChaque responsable reçoit de Jira un seul e-mail de rappel par jour.
Autorisations et données
L’appli fonctionne sur Atlassian Forge (Runs on Atlassian). Vous ne voyez un dossier que si vous voyez son ticket. Les tickets des nouveaux dossiers sont créés, et les fichiers CSAF et PDF joints, avec les droits de la personne qui le demande.
Les dossiers, les signalements, la piste d’audit, les produits, les versions, les listes de composants des SBOM, les réglages, les identifiants de compte Atlassian et les noms affichés à la signature sont conservés dans le stockage d’Atlassian de votre site ; les mots de passe de signature uniquement sous forme hachée et salée. Les rappels sont un e-mail quotidien envoyé par Jira au responsable de chaque dossier. Rien n’est envoyé à l’ENISA, sur nos serveurs ni à personne d’autre.
Vos questions, nos réponses.
- Où la trouver ?
- Dans le menu des applis de Jira pour le registre et les produits, et dans le panneau CRA de n’importe quel ticket.
- Qui qualifie et clôture un dossier ?
- L’équipe sécurité : les personnes et groupes qu’un administrateur Jira désigne dans les réglages, en général le PSIRT. Les administrateurs Jira en font toujours partie.
- Pour les logiciels comme pour les appareils ?
- Oui. Un produit peut être un logiciel, un appareil ou les deux, et chaque version garde son propre SBOM et sa période de support.
- L’appli est-elle en français ?
- Oui. Elle suit la langue Jira de chaque personne, en français ou en anglais. Les champs de l’ENISA restent en anglais, comme la plateforme.
Gratuit jusqu’à 10 utilisateurs.
Au-delà, un prix par utilisateur, facturé par Atlassian sur le Marketplace. Aucun paramétrage, rien à installer hors de votre site Atlassian.