Qualité, conformité et pilotage, dans Jira et Confluence.
Des approbations signées avec leur piste d’audit, des actions correctives closes avec la preuve, des budgets et des dates que vous pouvez tenir. Chaque appli fait un seul travail, jusqu’au bout, dans votre site Atlassian.
Runs on Atlassian Vos données restent dans votre site Atlassian.
Deux offres, un seul éditeur à évaluer.
Choisissez la réglementation que testera votre prochain audit ou votre prochain incident. Chaque offre réunit des applis qui partagent les mêmes signatures, les mêmes dossiers de preuve et un seul dossier fournisseur.
ISO 13485, 21 CFR Part 11, IEC 62304
Procédures signées, formation à chaque version, CAPA closes avec preuves, preuves de test et registre des risques, dans Jira et Confluence.
Cyber Resilience Act, NIS2, RGPD
Signalements de vulnérabilités et d’incidents avec chaque délai décompté, recherche dans les SBOM et risques cyber sous revue, dans Jira.
Des preuves que votre auditeur peut suivre.
Clearlane Qualité : documents maîtrisés, confirmations de lecture, actions correctives, preuves de test et registre des risques dans Jira et Confluence — signés, traçables, conservés chez Atlassian.
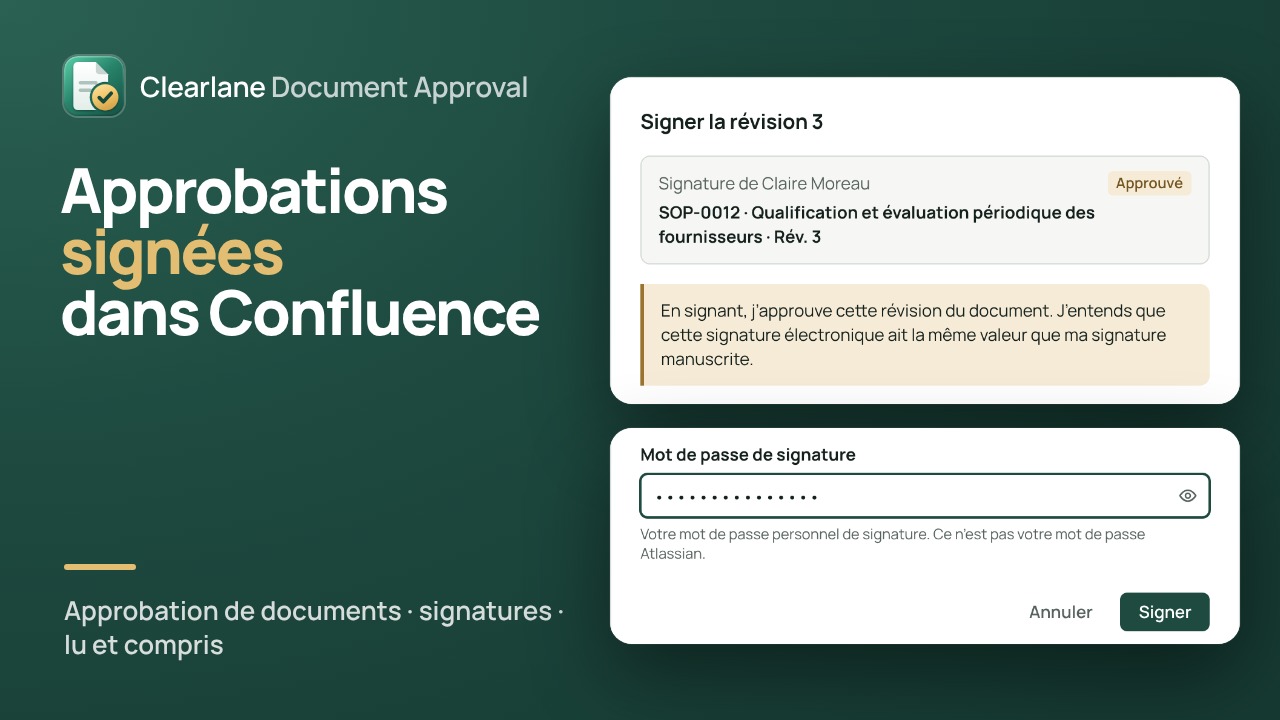
Clearlane Qualité : ISO 13485, 21 CFR Part 11, IEC 62304Qui a approuvé ce document, et est-ce encore la version approuvée ?
Approbations avec signature électronique, confirmations de lecture à chaque révision et dossier de preuve, dans Confluence.
Découvrir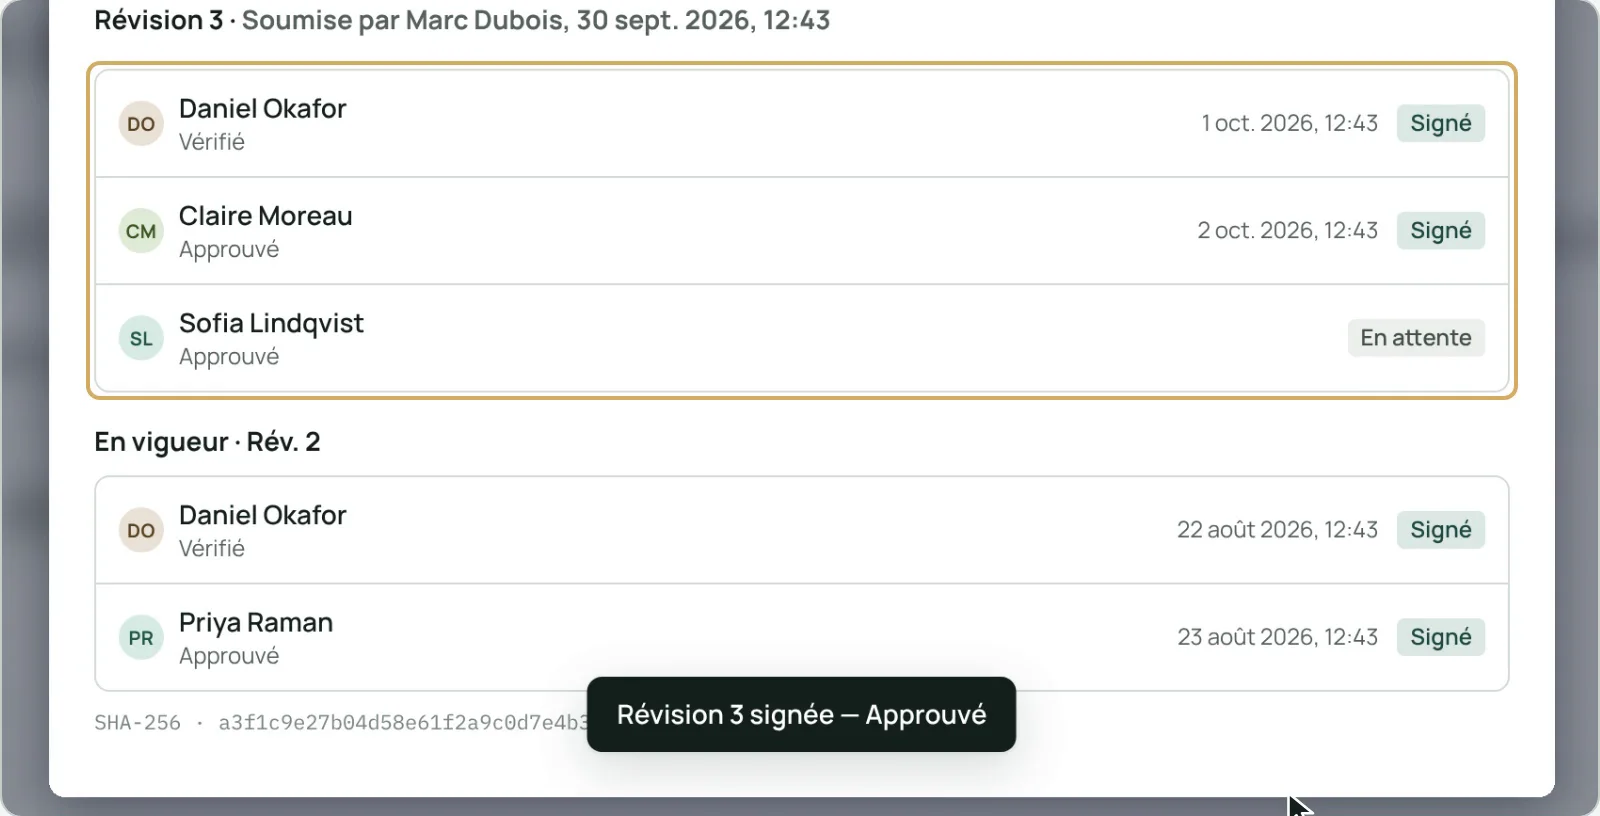
Confluence
Qui a lu et compris chaque version ?
Des confirmations de lecture liées à chaque version, avec questions.
DécouvrirJira
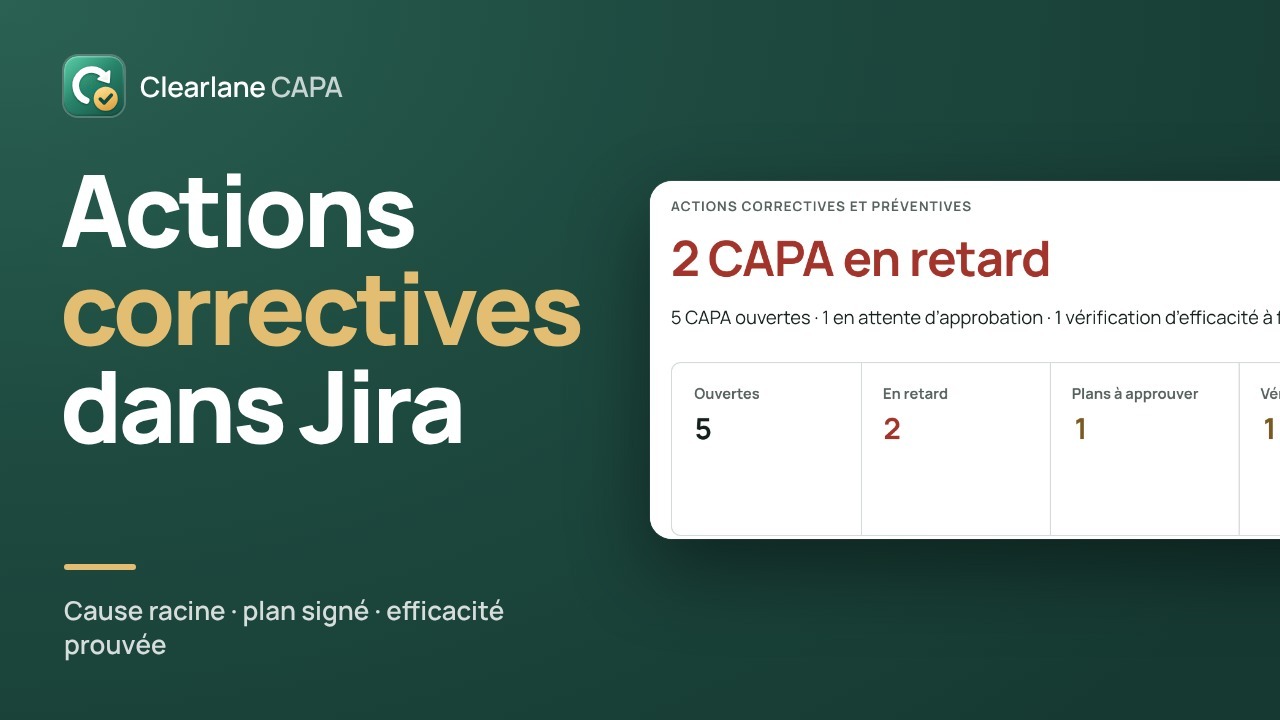
Chaque CAPA est-elle close avec la preuve ?
Des actions correctives sur n’importe quel ticket, closes avec preuves.
DécouvrirJira
Chaque risque est-il évalué, traité et revu ?
Un registre des risques par projet : carte 5 × 5, actions, revues signées.
DécouvrirJira
Chaque exigence est-elle vraiment testée ?
Cas de test, campagnes et couverture des exigences dans Jira.
DécouvrirChaque délai de signalement, décompté.
Clearlane Cyber : signalements de vulnérabilités et d’incidents avec chaque délai décompté, du moment où vous en avez eu connaissance jusqu’au rapport final, recherche dans les SBOM et risques cyber revus, dans Jira.
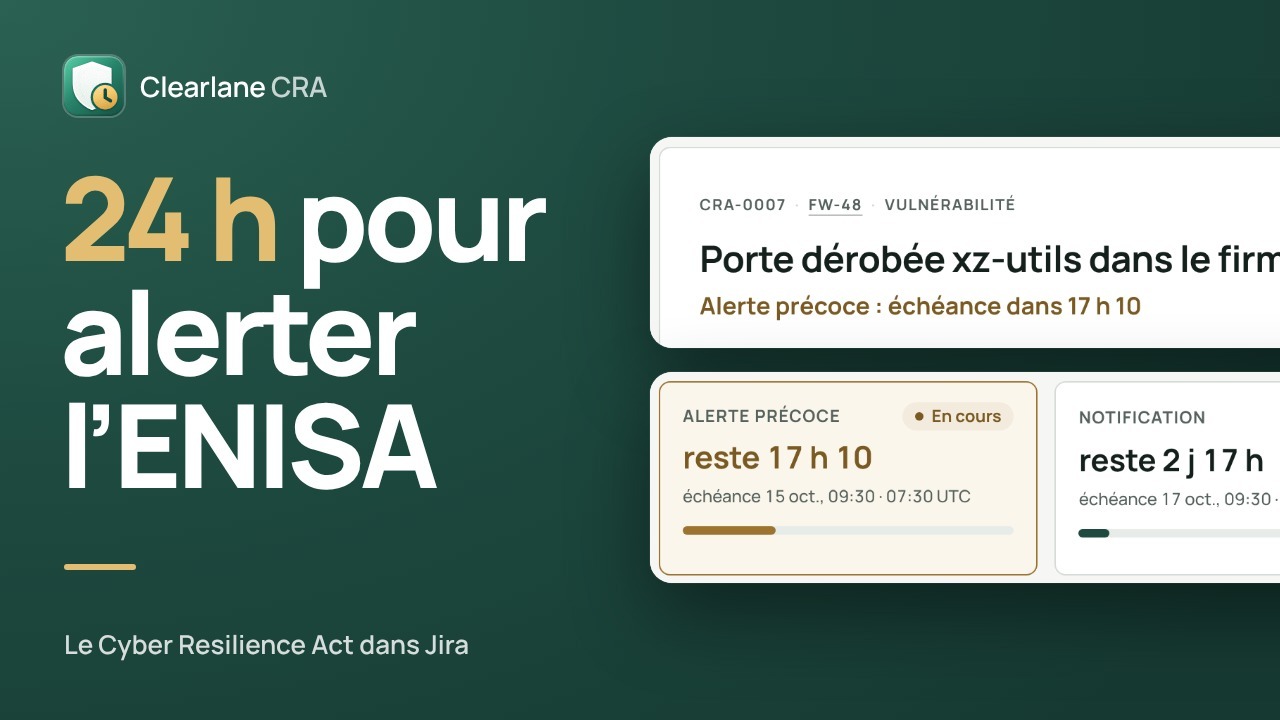
Clearlane Cyber : Cyber Resilience Act, NIS2, RGPDTiendrons-nous chaque délai de signalement du CRA ?
Les délais de 24 heures, 72 heures et du rapport final du Cyber Resilience Act, avec les champs du signalement préparés pour la plateforme unique, dans Jira.
Découvrir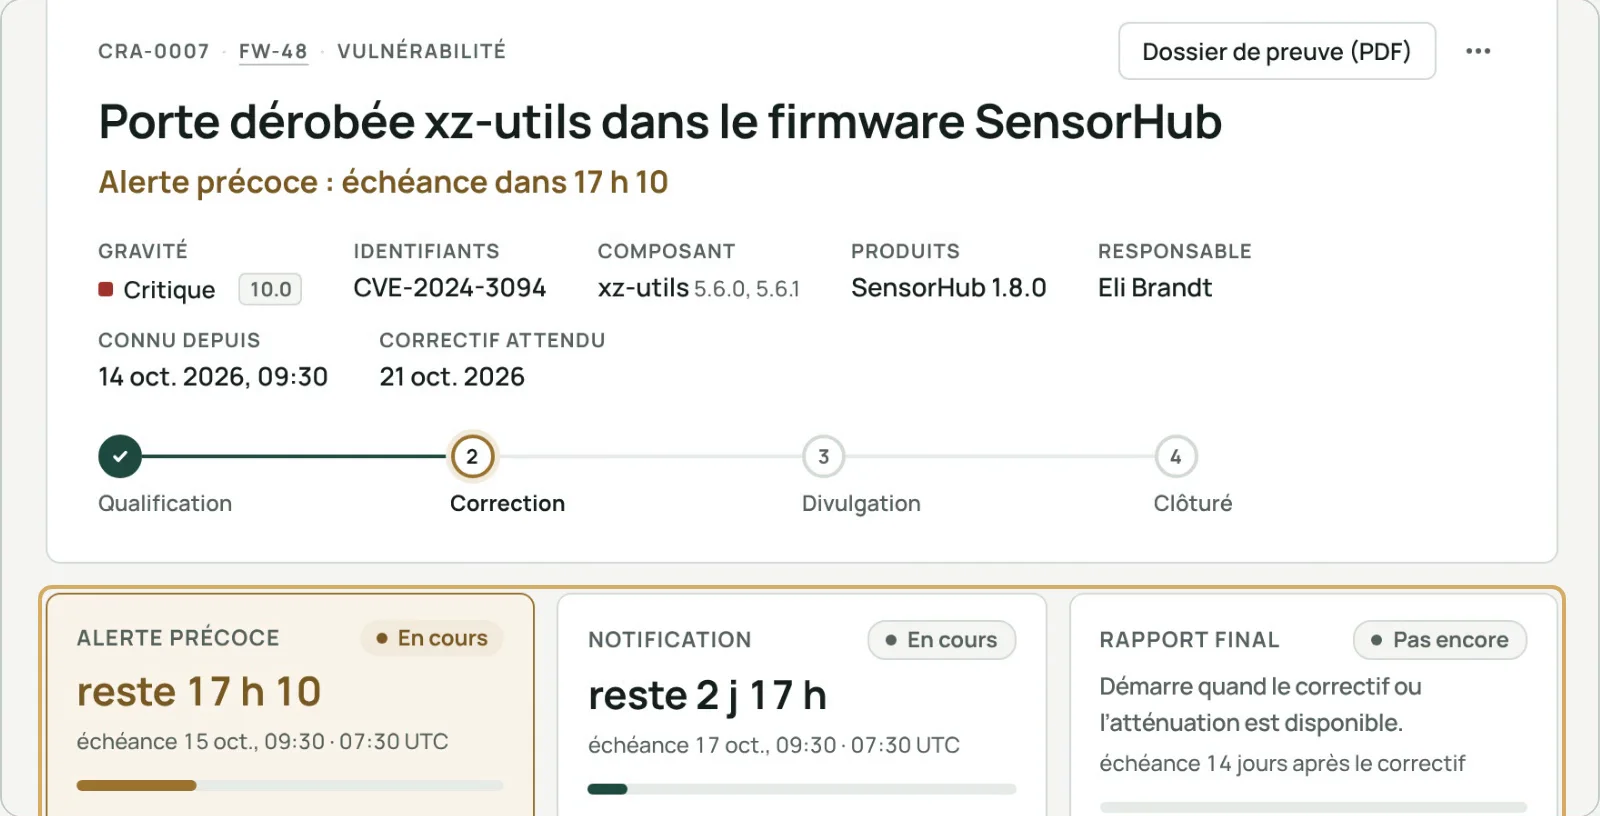
Jira
Notifierons-nous la violation sous 72 heures ?
Notifications des violations RGPD et des incidents NIS2 / DORA dans Jira.
DécouvrirJira
Chaque risque cyber est-il évalué, traité et revu ?
Un registre des risques par projet : carte 5 × 5, actions, revues signées.
DécouvrirDes chiffres que vous pouvez défendre.
Clearlane Projets : budgets, prévisions de livraison, flux et plannings, à partir du travail déjà dans Jira, sans saisie supplémentaire.
Le pilotage de projet dans JiraLe projet tient-il son planning, ses délais et son budget ?
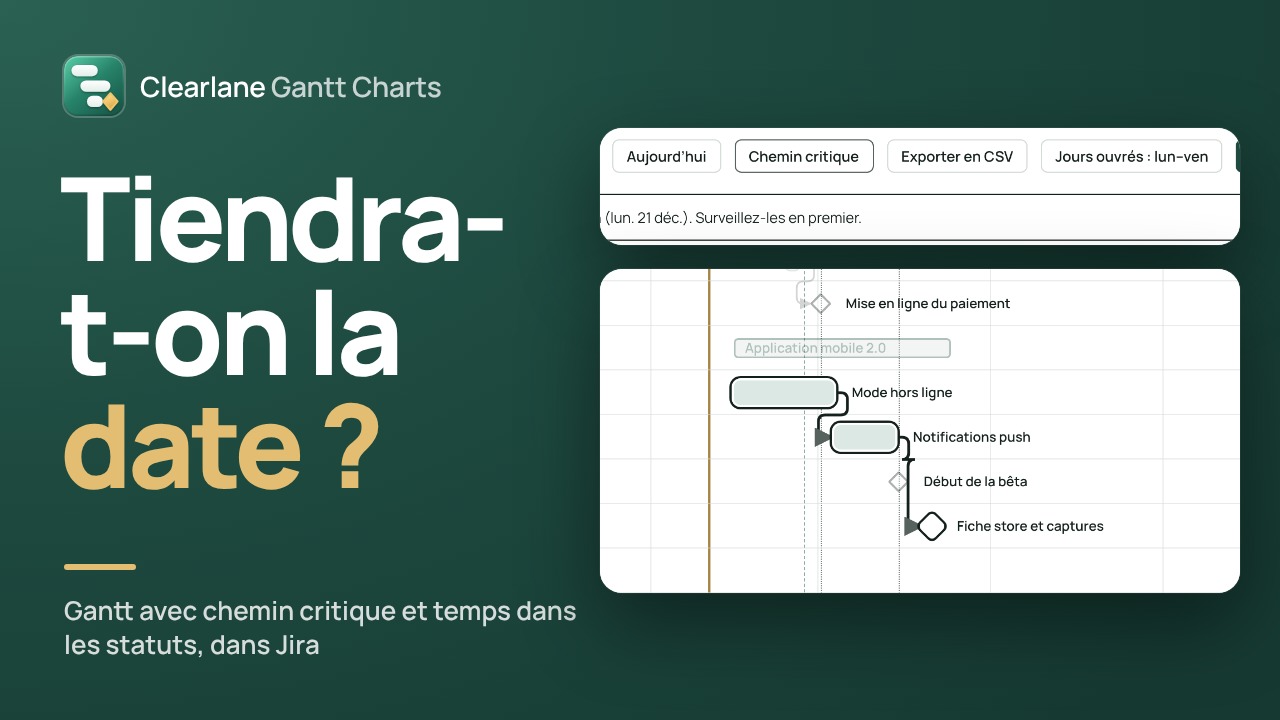
Un diagramme de Gantt avec des jalons et leur date probable, le temps dans les statuts, le travail bloqué, des dates de fin Monte-Carlo et les budgets de projet, dans une seule appli Jira.
Découvrir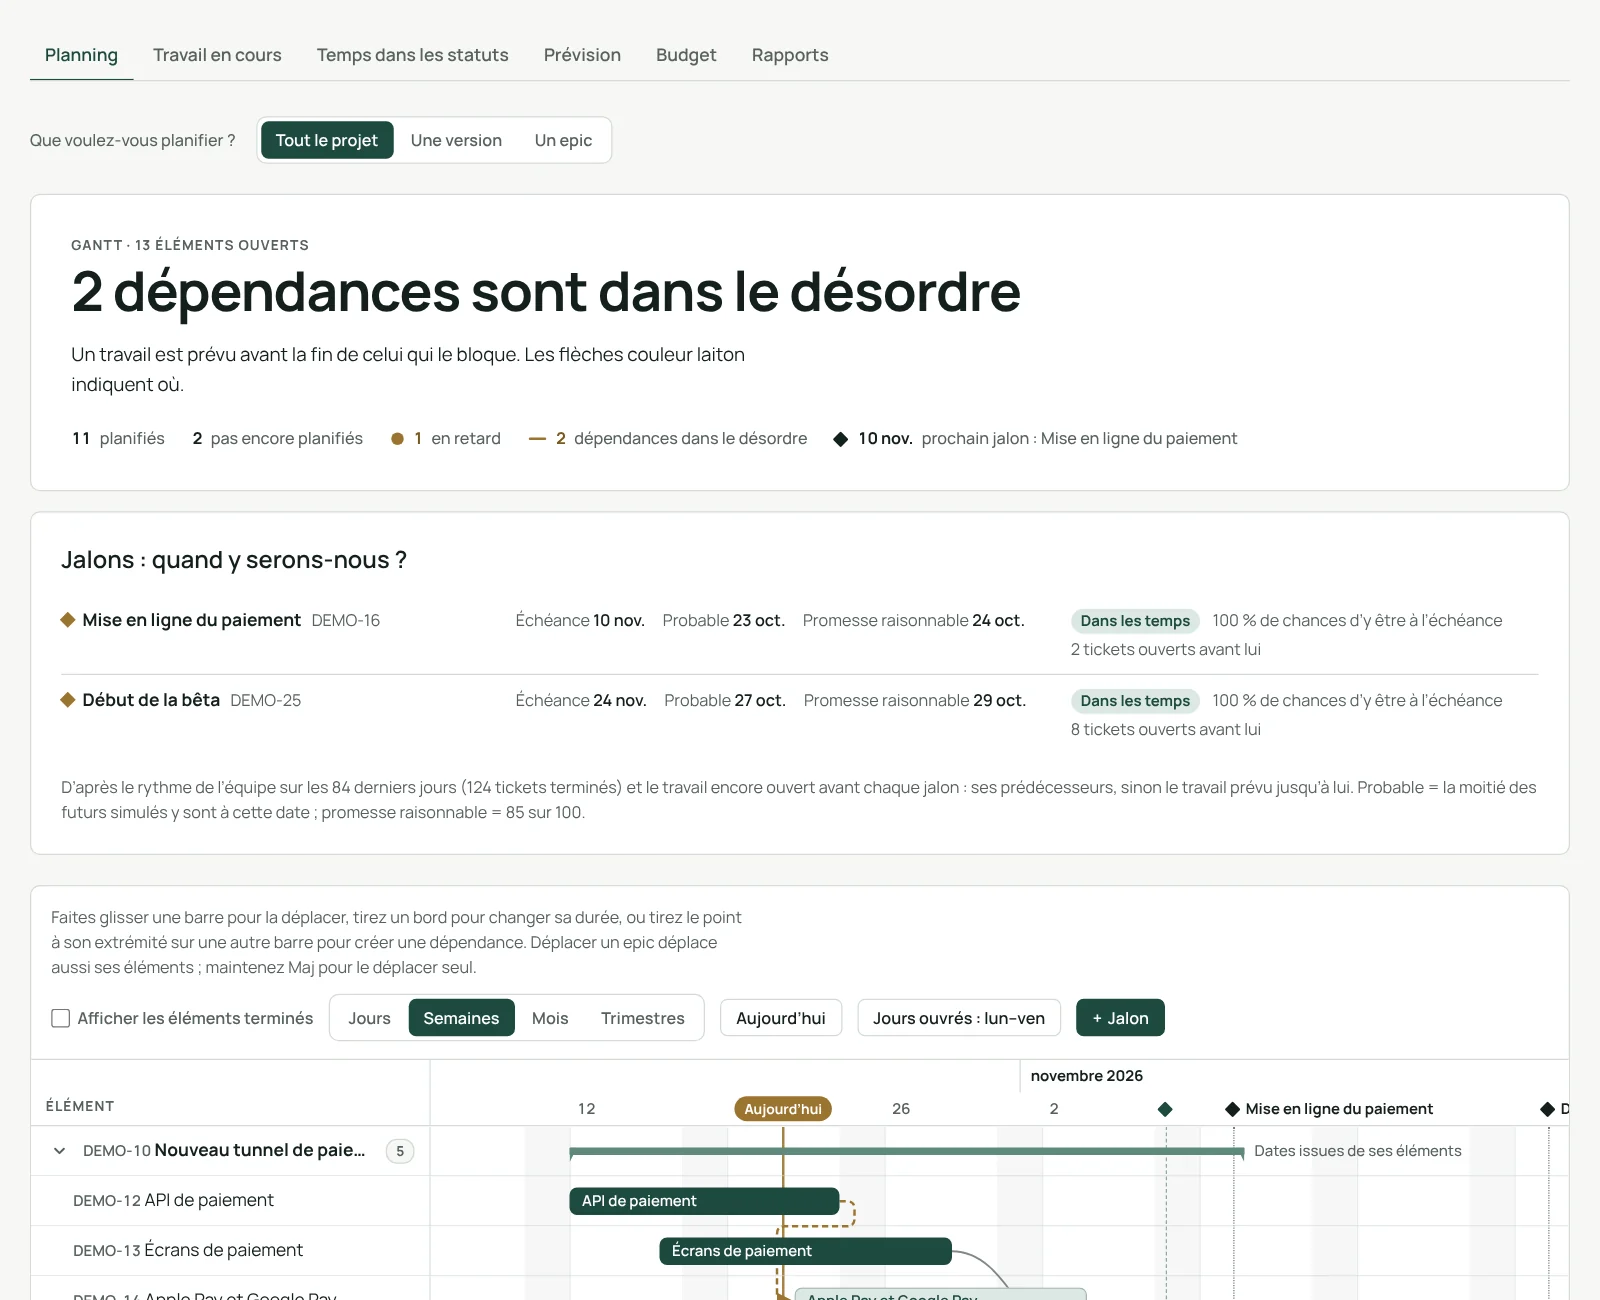
Jira
Quand est-ce que ce sera fini ?
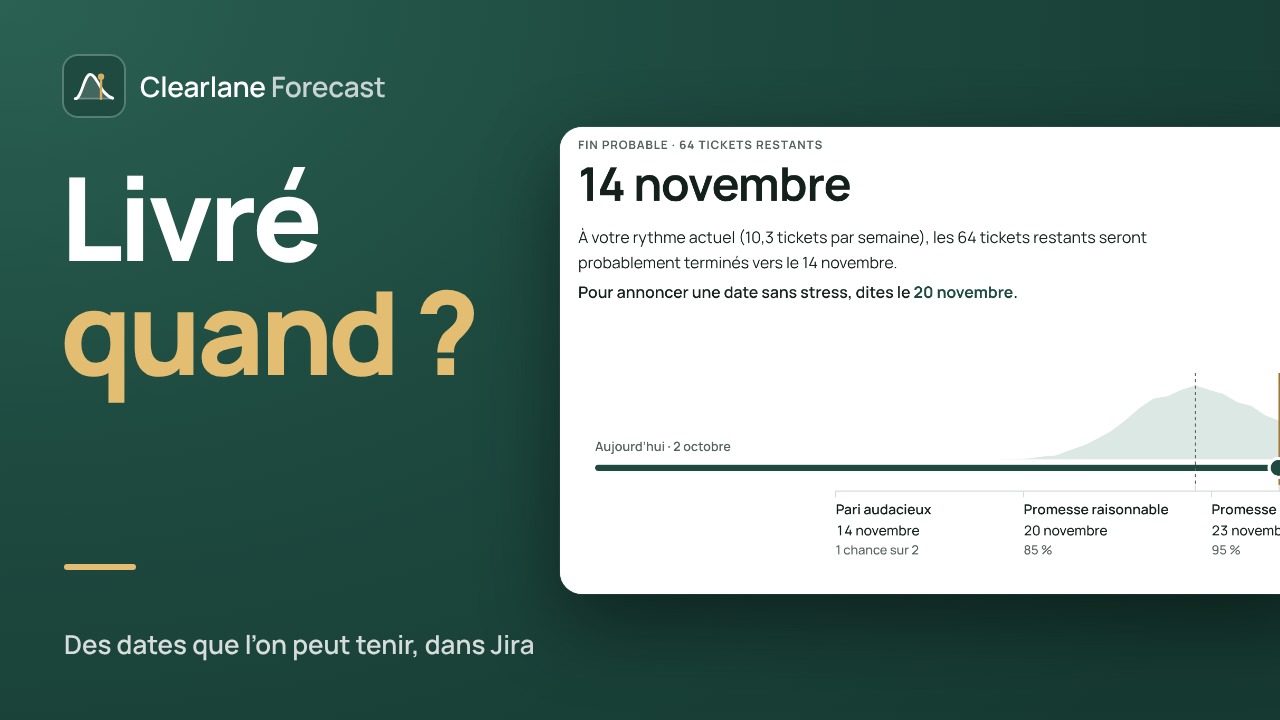
Des dates de livraison tirées du rythme réel, avec leurs chances.
DécouvrirJira
Qu’est-ce qui est bloqué ?
Le travail en cours qui dure plus longtemps que d’habitude.
DécouvrirSept graphiques pour n’importe quel tableau de bord Jira, chacun avec sa réponse en une phrase.
N’installez que ceux dont vous avez besoin. Chaque chiffre ouvre ses tickets dans Jira.
Voir les sept gadgetsLe coût des automatisations, compté avant la facture.
Dès décembre 2026, l’automatisation de Jira Cloud se compte en étapes. Clearlane Automation Steps & Cost estime ce que vos règles utiliseront chaque mois, et ce qu’il faut changer en premier. Gratuite pour chaque site.
Combien vont coûter nos règles d’automatisation ?
Les étapes par règle et par mois, la part de votre forfait, le coût supplémentaire et quoi changer en premier, à partir d’un export de vos règles.
Découvrir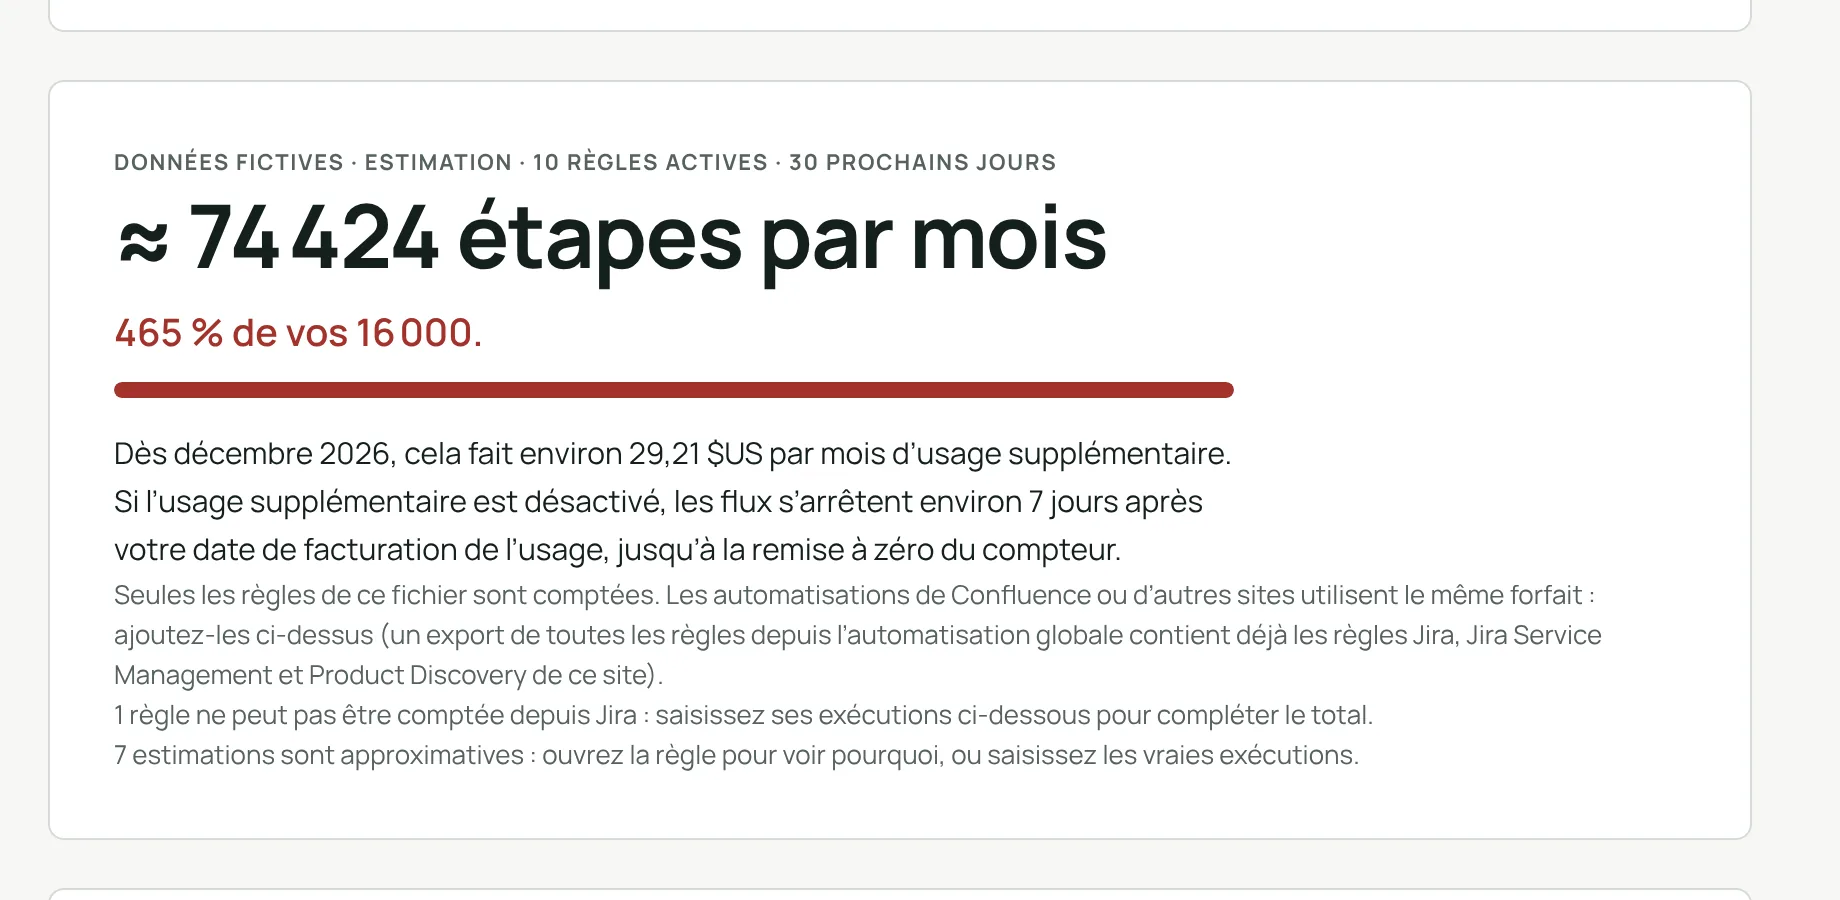
Des réponses qu’on retrouve.
Des questions-réponses rangées en pages Confluence ordinaires, retrouvées par la recherche Confluence et Rovo. Fonctionne bien avec Clearlane Fresh.
Quelqu’un a-t-il déjà répondu à cette question ?
Les questions-réponses internes dans Confluence, retrouvées par la recherche Confluence et Rovo.
Découvrir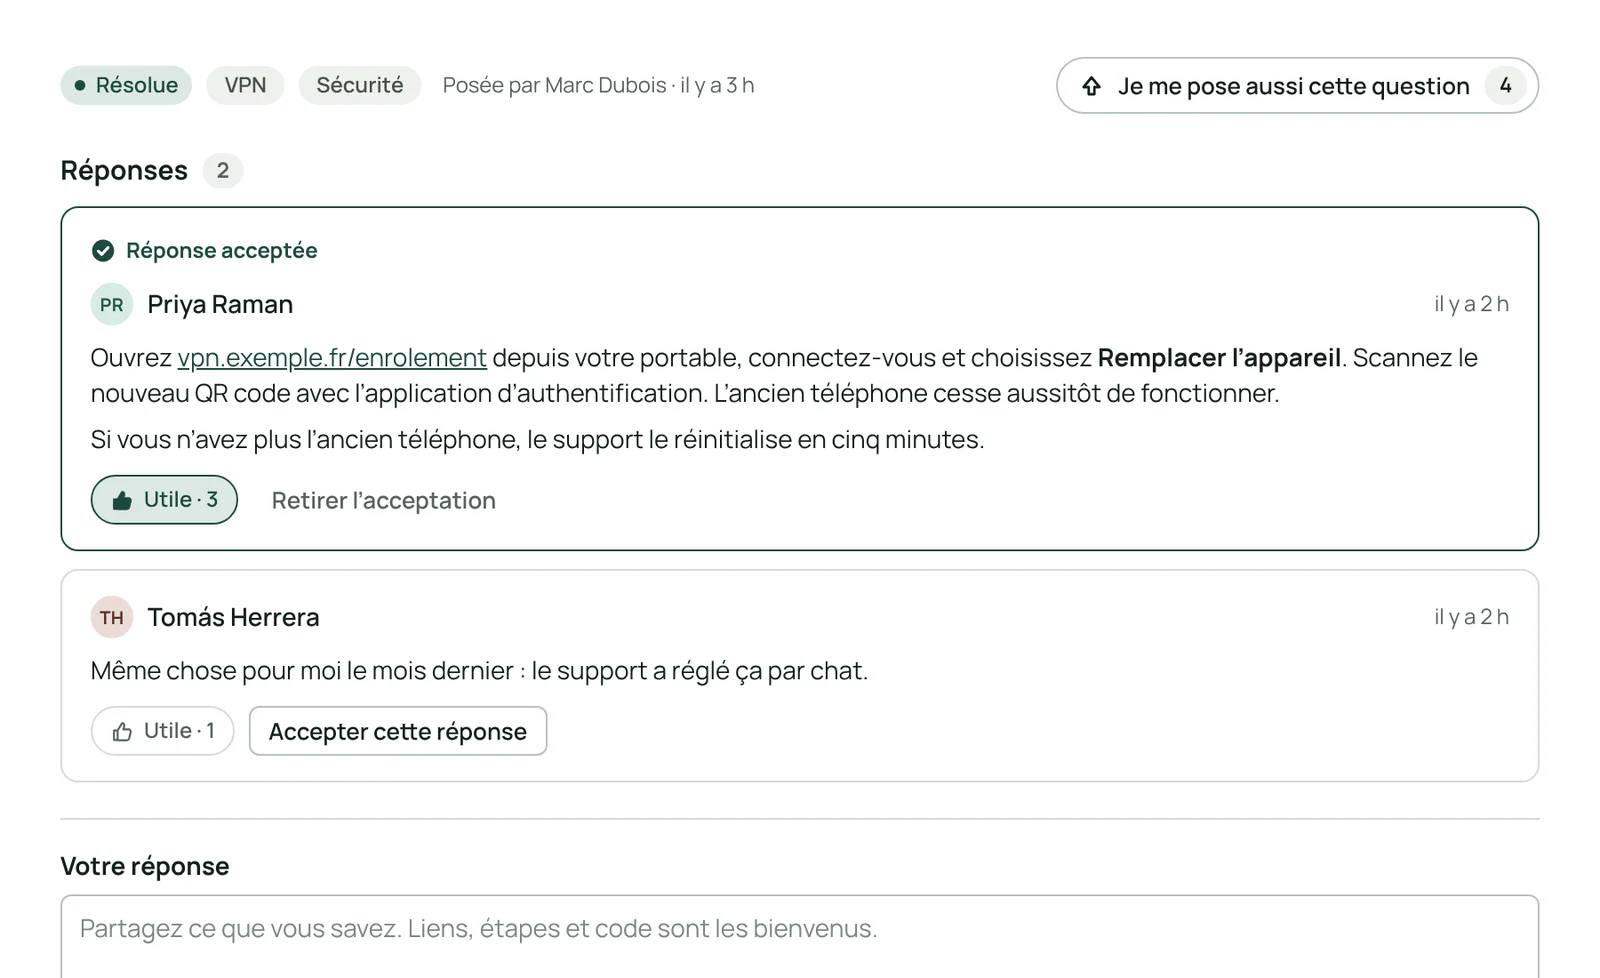
Chaque appli, les mêmes règles.
Chaque appli Clearlane fait un seul travail et fonctionne seule. Toutes sont construites de la même façon : la deuxième vous semble familière dès la première minute, et votre équipe sécurité trouve les mêmes réponses sur les données, les permissions et le stockage pour chacune.
Un seul travail, jusqu’au bout
S’il faut un mode d’emploi, l’appli n’est pas terminée. Chacune répond à une question, sur un seul écran.
Vos données restent chez vous
Construit sur Atlassian Forge. Tout se passe dans votre site Atlassian, pas sur nos serveurs.
La preuve intégrée
Dans chaque appli qualité : signatures électroniques liées au contenu et dossier de preuve PDF.
Votre langue
Français et anglais partout, allemand dans la plupart des applis, thèmes clair et sombre.
Des usages communs, des besoins spécifiques.
Les mêmes applis, mises en correspondance avec GxP, ISO 13485, DORA, ISO 27001 et ISO 9001.
Tous les secteursLes applis en action.
Chez Clearlane, on a une règle simple : comprendre votre métier avant d’écrire la moindre ligne de code. Chaque appli part d’un vrai besoin, celui que vivent les équipes qualité, sécurité et projet au quotidien, et que la communauté Jira et Confluence réclame parfois depuis des années. Elle fait une chose, et elle la fait bien. Ensuite, c’est vous qui nous dites où aller. Écrivez-nous : on lit tout, et on vous répond.
Une question, une idée, un besoin que nous ne couvrons pas encore ?
Écrivez-nous. Nous lisons chaque message, répondons en français, en anglais ou en allemand, et étudions chaque idée.