Eine aktiv ausgenutzte Schwachstelle innerhalb von 24 Stunden melden
Artikel 14 des Cyber Resilience Act: Sobald Sie von einer aktiv ausgenutzten Schwachstelle in einem Produkt erfahren, das Sie in der EU verkaufen, haben Sie 24 Stunden für eine Frühwarnung, 72 Stunden für die Meldung und danach einen Abschlussbericht, alles über die einheitliche Meldeplattform der ENISA. Diese Pflichten gelten seit dem 11. September 2026.
Die Aufgabe
Ihre Scanner und Teams erfassen Schwachstellen bereits in Jira. Stellt sich eine als aktiv ausgenutzt heraus, müssen Sie wissen, welche Produkte und Versionen betroffen sind, jede Meldung fristgerecht senden, beheben, die Nutzer informieren und Aufzeichnungen führen, die Sie später vorlegen können.
Vorher
- Die Schwachstelle liegt in Jira wie jeder andere Fehler. Niemand hat notiert, wann das Team von der Ausnutzung erfahren hat.
- Jemand durchsucht Versionshinweise und Abhängigkeitslisten, um die betroffenen Versionen zu finden.
- Die Meldungen werden aus dem Gedächtnis in die ENISA-Plattform getippt, und nichts hält fest, was wann gesendet wurde.
- Monate später verlangt die Marktüberwachungsbehörde die Unterlagen. Sie sind über E-Mails und Chats verstreut.
Nachher, mit Clearlane CRA
- Am Vorgang des Scanners hält eine signierte, datierte Einstufung fest, ob die Schwachstelle aktiv ausgenutzt wird und wann Sie davon erfahren haben.
- Drei Fristen laufen an: Frühwarnung in 24 Stunden, Meldung in 72 Stunden, Abschlussbericht 14 Tage nach der Behebung.
- Durchsuchen Sie jede SBOM (CycloneDX oder SPDX) nach der Komponente und dem Versionsbereich; ein Klick legt einen Fall für alle gefundenen Versionen an.
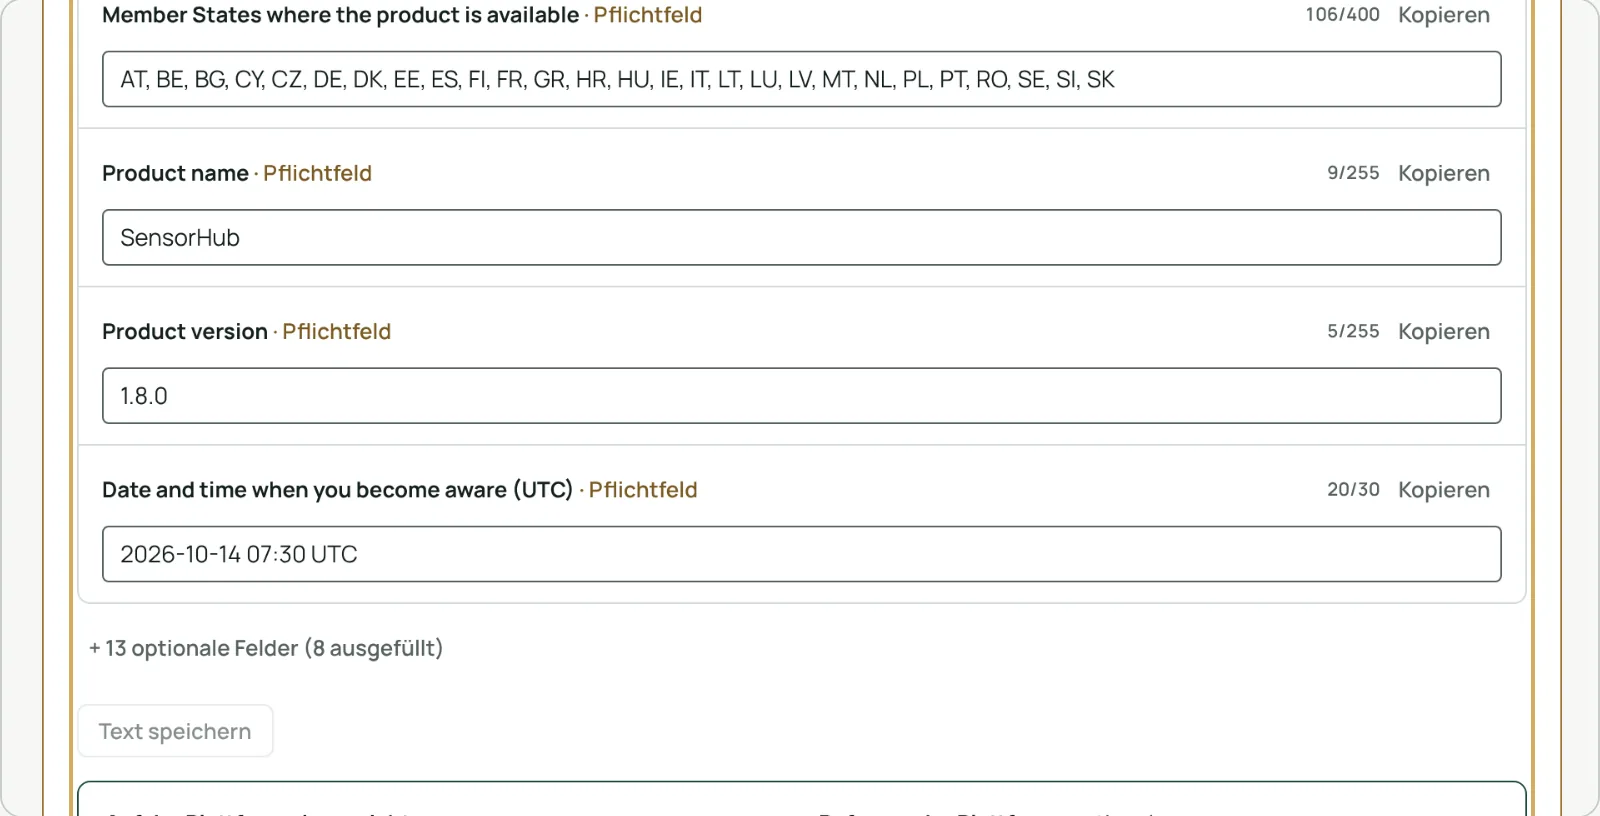
- Für jede Meldung sind die ENISA-Felder kopierfertig, mit den Bezeichnungen und Längengrenzen der Plattform.
- Erfassen Sie die Behebung, informieren Sie die Nutzer mit einem aus dem Fall vorausgefüllten Hinweis (Artikel 14(8)), veröffentlichen Sie einen CSAF-2.0-Sicherheitshinweis und schließen Sie mit einem PDF-Nachweis ab, der die Signaturen enthält.
Was sie auszeichnet
- Die Frist läuft ab dem Moment, in dem Sie es wussten. Nicht ab der Erstellung des Vorgangs: Maßgeblich ist die signierte Einstufung.
- Von der Komponente zu den Produkten. Mit einer SBOM je Version wird „Welche Produkte enthalten das?“ zu einer Suche, nicht zu einem Projekt.
- Eine PDF-Akte für die zehnjährige Aufbewahrung nach Art. 13 Abs. 13. Fakten, Entscheidungen, Meldungen, Behebung, Nutzerhinweis, Sicherheitshinweis und Signaturen, am Jira-Vorgang angehängt; sie mit Ihrer technischen Dokumentation aufzubewahren, ist Ihre Aufgabe als Hersteller.
- Runs on Atlassian. Ihre Daten bleiben in Ihrer Atlassian-Site.
Was sie nicht tut
Die Plattform der ENISA bietet derzeit keine API für Einreichungen: Clearlane CRA sendet nie etwas in Ihrem Namen, und die Entscheidung zu melden bleibt bei Ihnen. Die App hilft, die Anforderungen an Meldung und Schwachstellenbehandlung zu erfüllen; Ihre eigene Bewertung bleibt erforderlich.