Déclarer une vulnérabilité activement exploitée sous 24 heures
Article 14 du Cyber Resilience Act : dès que vous avez connaissance d’une vulnérabilité activement exploitée dans un produit vendu dans l’UE, vous avez 24 heures pour envoyer une alerte précoce, 72 heures pour la notification, puis un rapport final, le tout par la plateforme unique de signalement de l’ENISA. Ces obligations s’appliquent depuis le 11 septembre 2026.
La mission
Vos scanners et vos équipes consignent déjà les vulnérabilités dans Jira. Quand l’une d’elles se révèle activement exploitée, vous devez savoir quels produits et quelles versions sont touchés, envoyer chaque rapport à temps, corriger, informer les utilisateurs, et garder une trace que vous pourrez montrer plus tard.
Avant
- La vulnérabilité dort dans Jira comme n’importe quel bug. Personne n’a noté quand l’équipe a eu connaissance de l’exploitation.
- Quelqu’un fouille les notes de version et les listes de dépendances pour trouver les versions touchées.
- Les rapports sont tapés de mémoire dans la plateforme de l’ENISA, et rien ne garde ce qui a été envoyé, ni quand.
- Des mois plus tard, l’autorité de surveillance du marché demande le dossier. Il est éparpillé entre e-mails et messageries.
Après, avec Clearlane CRA
- Depuis le ticket du scanner, une qualification signée et datée enregistre si la vulnérabilité est activement exploitée, et quand vous en avez eu connaissance.
- Trois horloges démarrent : alerte précoce en 24 heures, notification en 72 heures, rapport final 14 jours après le correctif.
- Cherchez le composant et la plage de versions dans chaque SBOM (CycloneDX ou SPDX) ; un clic ouvre un dossier pour toutes les versions trouvées.
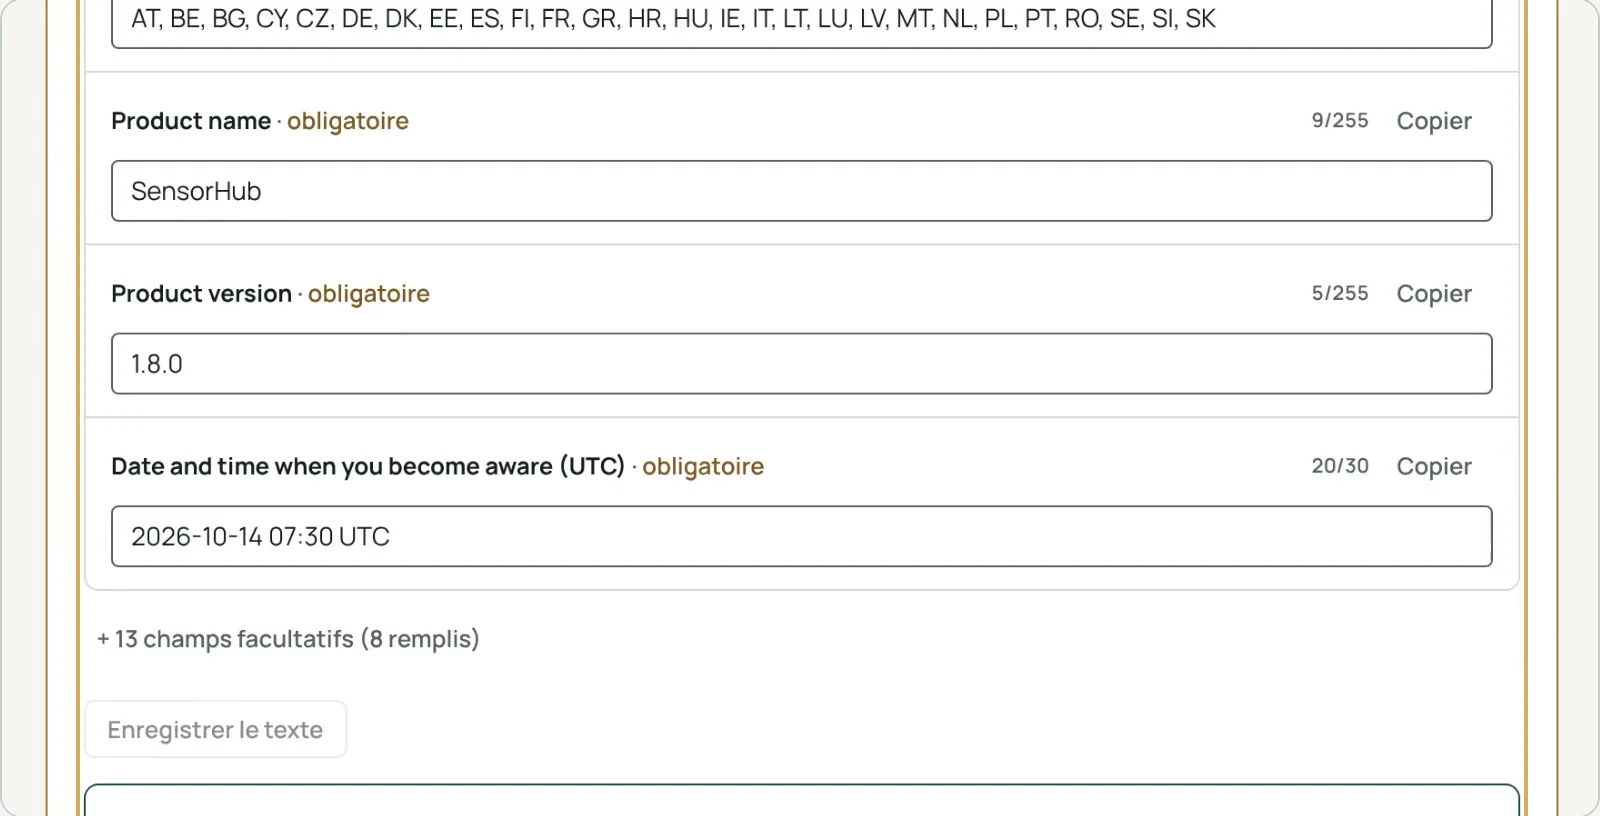
- Pour chaque rapport, les champs de l’ENISA sont prêts à coller, avec les libellés et les longueurs de la plateforme.
- Enregistrez le correctif, informez les utilisateurs avec un avis prérempli à partir du dossier (article 14(8)), publiez un avis CSAF 2.0, et clôturez avec un dossier de preuve PDF qui contient les signatures.
Ce qui la distingue
- L’horloge part du moment où vous saviez. Pas de la création du ticket : la qualification signée fait foi.
- Du composant aux produits. Avec un SBOM par version, « quels produits embarquent ce composant ? » devient une recherche, pas un projet.
- Un seul dossier PDF pour la conservation de dix ans de l’article 13(13). Faits, décisions, rapports, correctif, avis aux utilisateurs, avis de sécurité et signatures, joints au ticket Jira ; le conserver avec votre documentation technique vous revient, en tant que fabricant.
- Runs on Atlassian. Vos données restent dans votre site Atlassian.
Ce qu’elle ne fait pas
La plateforme de l’ENISA n’offre pas, à ce jour, d’API de soumission : Clearlane CRA n’envoie jamais rien à votre place, et la décision de déclarer reste la vôtre. Elle aide à répondre aux exigences de signalement et de traitement des vulnérabilités ; votre propre évaluation reste nécessaire.